
第 37 篇
工程技术
如何测试 MCP、HTTP 与应用层的共同契约
结合实际开发项目,讨论如何测试 MCP、HTTP 与应用层的共同契约,说明设计理由、关键源码、验证方法及适用边界。
本文目录 · 7 节
本文属于 Memory Center:AI 编程上下文与记忆系统工程实践,第 37 篇,位于“验证与完整实践”模块。案例背景统一采用实际开发项目;复现步骤使用脱敏教学样例,不代表特定生产事故。
从实际问题出发
单独测试检索算法通过,并不能证明 MCP 的权限边界和 HTTP 的错误表达正确。入口层、应用用例和核心算法各自会产生不同类型的回归。
按边界组织测试
纯函数测试验证算法,小型集成验证存储与修订,入口测试验证 schema、主体和项目权限,端到端测试验证完整可见结果。测试不必都启动全部系统,关键是每一层承担独立风险。
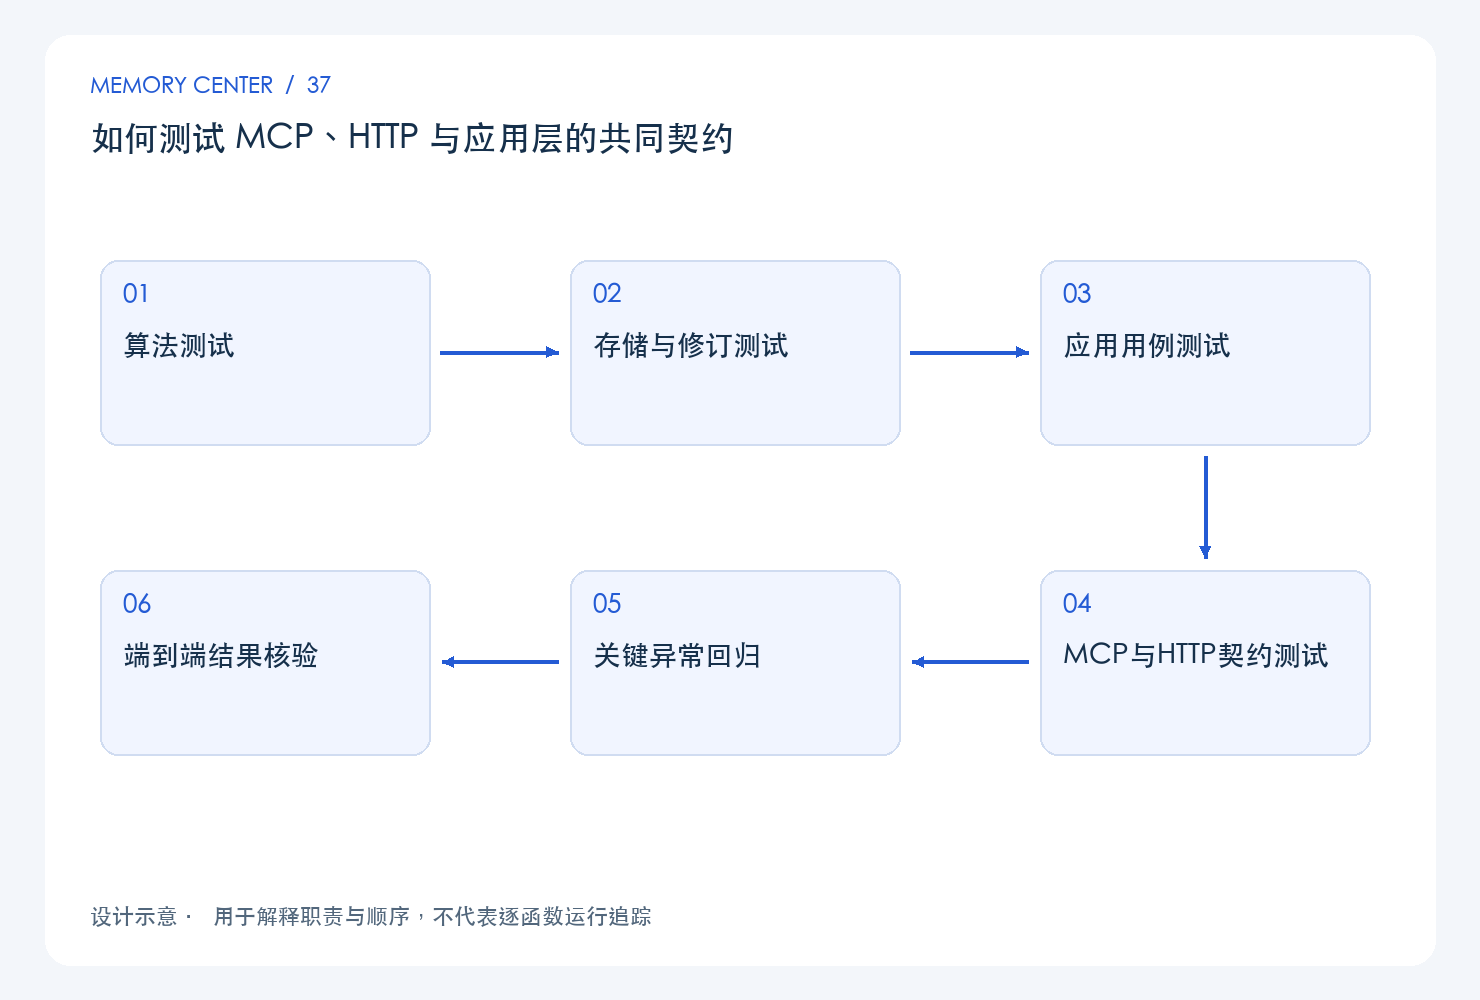
图中展示的是本篇关注的职责和顺序。正常流程之外,还要结合下面的源码与实验检查失败分支;它不是对某次线上调用的运行时追踪。
异常路径决定可信度
同名锚点、过期引用、部分覆盖、凭据撤销、取消和旧修订都需要针对性测试。只断言返回非空无法证明内容正确;应核对具体来源、范围与错误码。跨入口允许包装不同,但共同业务语义不能分叉。
关键源码与阅读方法
源码基线为 Memory Center 6e90553(文档标注 5.0.0b24)。定位:memory_center/service/platform_mcp.py,函数 call_tool,起始行 45。
以下为当前基线中的函数代码;依赖项目模块,不能作为独立脚本执行。
    async def call_tool(self, name, arguments):
        try:
            with span('authorize'):
                actor=self.actor()
                record=current_trace.get()
                if record:
                    record['actor']=actor.id;record['caller']['actor']=actor.id
                    record['caller']['identity_assurance']='local_unverified' if self.service_config.auth_mode=='local' else 'anonymous' if actor.id=='anonymous' else 'credential'
                if name not in actor.tools:
                    raise CatalogError('FORBIDDEN','工具不在当前凭据授权范围内')
            with span('tool.execute'):
                await anyio.to_thread.run_sync(lambda:self.platform.call_traces.checkpoint(record))
                result=await super().call_tool(name,arguments)
            # 兼容既有审计,记录故障不改变已经成功的业务结果。
            try:
                with span('audit'):
                    await anyio.to_thread.run_sync(lambda:self.platform.store.audit(actor.id,name,arguments.get('workspace_id',''),arguments.get('session_id',arguments.get('job_id',''))))
            except Exception:
                self.platform.call_traces.dropped+=1
            return result
        except CatalogError as exc:
            raise ToolError(exc.code+':'+exc.message) from None
阅读时先找输入由谁提供,再区分纯计算、读取和写入;遇到异常或提前返回,追问调用方会得到什么,以及已有状态是否仍然有效。上面的代码只证明展示范围内的实现,跨模块行为应继续查看调用处和相应测试。
用一个小实验核对设计
建议在独立临时目录和隔离数据中操作,使用虚构的接口、文档与项目名称。
- 为同一个受控查询建立应用层与入口测试。
- 加入越权和过期场景。
- 检查断言是否能识别错误来源。
**要核对的结果:**测试应能在故意返回错误项目数据时失败,而不是只检查 HTTP 200。
可把观察记录为下表;没有执行的项写“未执行”,不能用设计预期冒充实测结果。
| 核对项 | 应保留的证据 |
|---|---|
| 使用条件 | 源码版本、配置、输入与项目范围 |
| 正常行为 | 实际返回、来源位置或状态变化 |
| 关键失败分支 | 错误码、可见结果与原状态是否保留 |
| 结论范围 | 已覆盖、未覆盖和需要进一步验证的条件 |
适用边界与继续阅读
本篇以静态源码与项目设计为依据,给出可执行的核对方法,未据此宣称已经完成新的性能或生产环境测试。不同版本的入口、默认值和底层实现可能变化,应先核对当前合同,再把方法用于自己的实际开发项目。
理解这一节后,可以回到专题总导航,沿同一模块继续阅读;顺序学习时使用专栏内的上一篇和下一篇。涉及具体技术选择,应连同本篇的代价与限制一起采用。